当代码的生产方式被重新定义,安全的守护逻辑也必须随之重构。
01
VibeCoding:代码民主化的浪潮
2025 年,AI 编程工具经历爆发式增长。开发者不再需要逐行敲击键盘,只需用自然语言描述需求,AI 便能在数秒之内生成可运行的代码模块。"一个人 + 一个 AI = 一个开发团队",这句曾经只出现在科幻小说里的等式,如今已成为无数企业的日常现实。
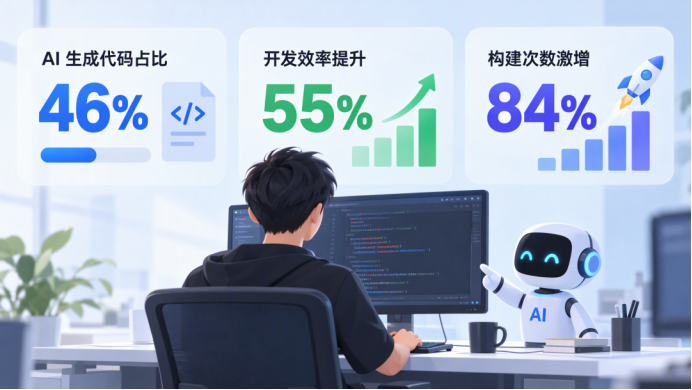 一个人、一台电脑、一个AI,就能做出过去一整个团队数月才能做出的产品。
然而在效率狂欢的另一面,一个被有意无意忽略的问题正在悄然发酵:原本"编写→提交→扫描→修复"的安全闭环,如今被压缩为"提示→生成→接受→发布",安全审查环节正在被无声地挤出流程,而代码生产的速度早已远远超过了人工审查的消化能力。
02
AI 生成代码的"暗面"
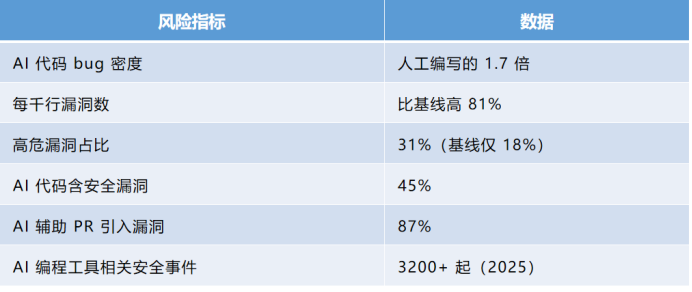
当企业为代码产量的激增欢呼时,代码中的缺陷密度也在以更快的速度同步攀升:
 03
四大核心风险
幻觉漏洞:AI 有时会生成"看起来正确、实则危险"的代码,例如 SQL 注入、硬编码密钥、不安全的反序列化。这类代码往往能顺利通过功能测试,却在真实的攻击条件下被引爆。
供应链污染:AI 还可能"一本正经"地推荐根本不存在的依赖包名,攻击者趁机注册这些"幻觉包名"并上传恶意代码,使恶意依赖神不知鬼不觉地混入项目依赖树。
业务逻辑盲区(最致命):AI 无法真正理解业务语义——订单查询缺少权限校验、支付金额由前端传入便被后端直接信任、审批流程可以随意跳过。代码本身没有写错,系统却已经被攻破,这正是传统检测工具最致命的盲区。
合规真空:代码上传海外服务器可能违反数据出境法规,等保 2.0 / SOC2 的审计追踪链条随之断裂,而"谁该为 AI 代码的安全负责"至今没有明确答案。
04
传统安全工具的"代际失效"
面对AI 生成代码带来的新型风险,企业的第一反应往往是"我们现有的安全工具能不能应对",但答案并不乐观。传统静态分析工具(SAST)诞生于"代码由人类编写"的时代,核心机制是规则匹配,进入 VibeCoding 时代后,其结构性缺陷暴露无遗:
误报率高达 30%~60%:AI 时代告警量暴增,开发团队深陷"告警疲劳",真正的高危漏洞被淹没在噪音之中。
无法理解业务语义:规则引擎只能识别已知的危险模式,对越权访问、支付绕过、流程跳跃这类业务逻辑漏洞几乎完全没有覆盖能力。
只报不证:输出充满专业术语,开发人员看不懂也不会修,又缺乏验证证据,安全与研发之间横亘着严重的认知鸿沟。
修复周期长达数周:在按"天"迭代的敏捷流程中格格不入,最终往往被"特批跳过"或"上线后再补"。
行业头部安全厂商也纷纷引入AI 辅助,但本质上仍是"AI 辅助的传统工具"——架构未变,就像给马车装上喷气发动机,终究还是追不上高铁。
05
行业探索:从"参数竞赛"到"控制框架"
面对传统工具的代际失效,全球安全行业并未坐以待毙,围绕 AI 原生安全检测的探索正在紧锣密鼓地展开。
国际前沿:AI 原生漏洞挖掘
某国际研究机构推出的 AI 漏洞挖掘系统,在 6 个月内扫描了 1000+ 开源项目,真阳性率高达 90.6%,甚至自动发现了一个沉睡 17 年的操作系统内核漏洞。不过,该系统仅面向极少数顶尖机构联盟开放,企业无法使用;直到 2026 年才推出面向开源项目的免费扫描服务,企业私有代码的保护方案仍然缺位。
国内探索:攻防经验模型化
国内安全头部企业将二十余年攻防对抗经验蒸馏进大模型,构建多智能体协同的安全检测体系。其优势在于强大的攻防对抗能力,但侧重渗透测试视角,在企业研发安全工程化适配方面仍有提升空间。
开源社区:成本与能力的平衡
开源模型在特定漏洞检测场景已经追平国际顶尖水平,单漏洞检测成本极低,但实验室能力与企业级产品之间还横亘着巨大的工程化鸿沟——数据接入、增量扫描、权限管理、审计日志、技术支持这些"看不见"的基础设施,才是决定企业级产品成败的关键。
共同趋势:行业正从单纯的"模型参数竞赛",转向"控制框架 + 工程化落地"的综合能力比拼。
06
破局者:AI 原生安全检测
从"AI 辅助"到"AI 原生",不是给传统工具叠加一层 AI 能力,而是在架构层面进行根本性重构。海云安智乘代码安全智能体(HiCode Security)以 Agentic Harness 多智能体协作架构为骨架、以双层记忆体系为血脉,把 AI 的代码理解能力从"实验室演示"真正转化为"企业级生产力"。
读懂业务——业务逻辑漏洞的首次攻克
传统工具只能"扫描"代码,在字符串里匹配危险模式;AI 原生检测则能"理解"代码,分析数据如何流动、权限如何传递、业务规则如何在分支中体现。当看到订单查询代码时,它识别的不只是一条 SQL 语句,而是"用户在请求查看订单 → 系统需要确认订单归属 → 缺少校验则存在越权风险"这层业务含义。越权访问、支付绕过、审批流程跳跃这些传统工具的结构性盲区,第一次被真正照亮。
追根溯源——全谱系漏洞的深度追踪
从注入、XSS、反序列化到 SSRF、路径遍历、硬编码密钥,实现全谱系覆盖。它不仅能指出"这里有 SQL 拼接",还会追踪完整的污点链路(用户输入 → 函数调用 → 变量赋值 → 危险汇聚点),做到检出即可定位、定位即可理解,修复效率随之成倍提升。
只报可验证漏洞——检出即可复现
每个漏洞都会自动生成PoC,在真实运行环境中回放复现。安全团队从此不必在"相信告警"和"怀疑误报"之间艰难抉择,而是亲眼看到漏洞如何被利用、会造成什么后果。误报率被压降到远低于行业平均水平,"告警疲劳"彻底失去土壤,检测报告可以直接采信。
小模型大能力——轻量化与私有化
27B 参数的模型即可达到最优检测水平,无需千亿参数的"巨无霸",企业可以在私有化环境中以极低的推理成本运行,数据不出域。同时提供三种交付形态灵活适配:SaaS 订阅(零运维,注册即用)、纯软件私有化(数据不出域,可对接国产大模型)、软硬件一体机(开箱即用,全栈信创适配)。
全局视野——软件供应链治理
通过SBOM 管理、第三方组件漏洞识别与许可证合规风险检测,在 AI 幻觉包名可能引入恶意依赖的新威胁下,自动识别"这个包名从未在公共仓库出现过",提前切断攻击链条。
07
落地验证:金融行业的范式实践
某股份制银行有三十余个工程项目并行推进,AI 辅助代码量快速增长,安全检测压力陡增。
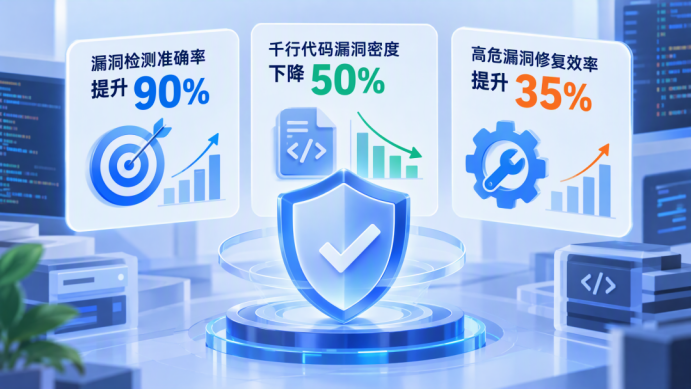 关键突破在于:被检出的漏洞中,相当一部分是传统工具完全无法识别的业务逻辑类问题,例如权限校验缺失、支付金额校验不完整、审批流程状态机不严谨等。这些漏洞一旦流入生产环境,将直接威胁资金安全与客户数据安全。
通过AI 原生安全检测体系与 CI/CD 流水线的深度集成,该银行实现了"编码即检测、提交即审查"的安全左移——安全不再是发布前的"卡点",而是嵌入开发流程的"空气",从"卡住脖子的成本中心"转变为"赋能业务的研发助手"。
08
结语:AI 治理 AI
VibeCoding 的浪潮不可阻挡。当代码生产速度已远超人工审查的消化能力,当传统安全工具在 AI 新范式面前"代际失效",我们需要的不是抵制 AI 写代码,而是用 AI 来守护 AI 写的代码。安全左移的终极形态,不是把安全团队的工位搬到开发的左边,而是让 AI 在代码诞生之前就理解风险、证明风险、修复风险。
智乘代码安全智能体(HiCode Security)作为新一代 AI 原生源代码安全检测产品,以 Agentic Harness 多智能体架构与双层记忆体系为内核,让安全从"成本中心"变为"研发加速器",让每一位开发者都能在 VibeCoding 的自由与安全感中尽情释放创造力。